تحقق مستمر من الهوية
أعد تقييم الهوية وسياق الجلسة عند نقاط السياسة بدلًا من الاعتماد على الدخول الأول فقط.

تحقق من الوصول وفق المهمة.
يربط تحقّق Zero Trust الهوية وحالة الجهاز بأقل وصول لازم. النهج قرارات تشغيلية متعددة. راجع رحلة مستخدم وأدخل الضوابط بمسؤولية واستثناءات واضحة ومسار لفحص الرفض.
ينبغي أن تراعي قرارات الوصول المستخدم والجهاز والمورد المطلوب لا موقع الشبكة وحده.

تصور لواجهة تجمع أدوات العمل والسجلات في سياق المنتج. راجع تصميم مسار العمل أثناء العرض التوضيحي.
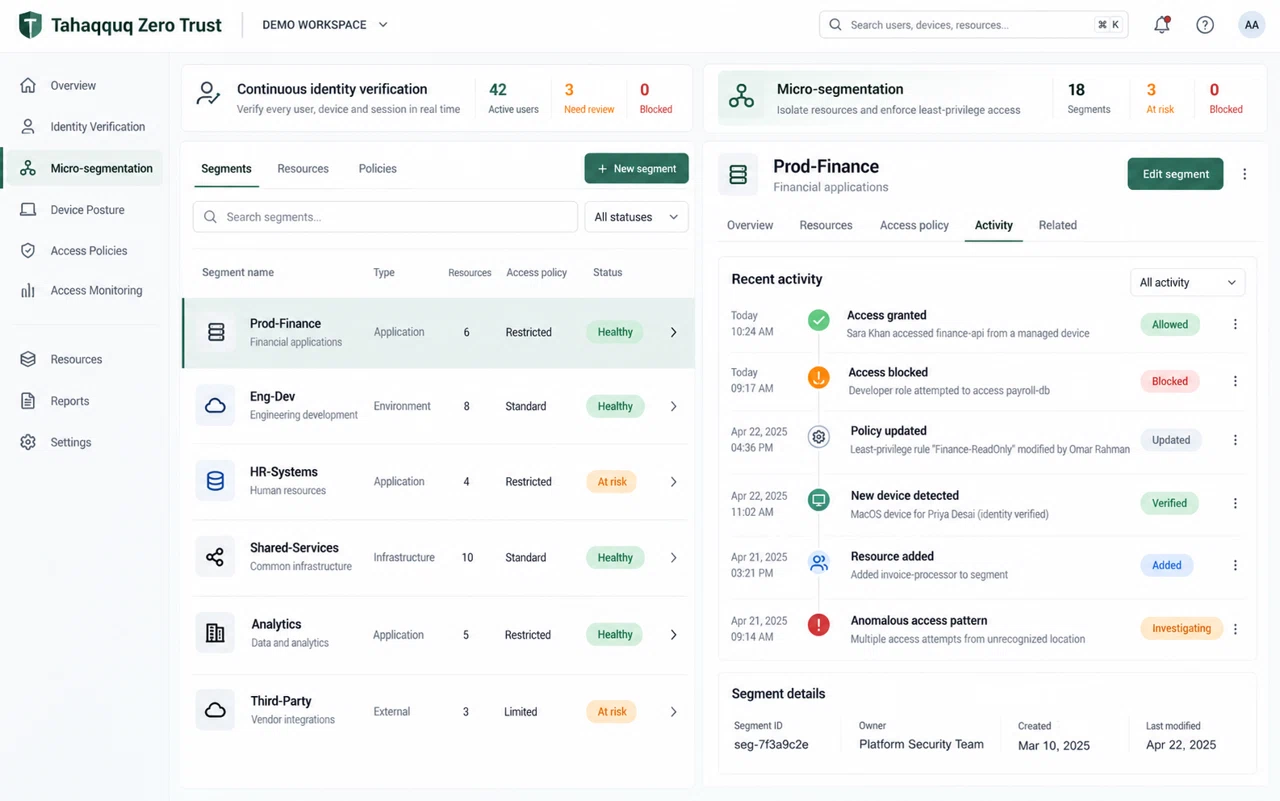
اربط الميزة بمهمة يومية ونتيجة عملية يمكن لفريقك تقييمها.
أعد تقييم الهوية وسياق الجلسة عند نقاط السياسة بدلًا من الاعتماد على الدخول الأول فقط.
افصل مسارات الوصول للتطبيقات لتقييد الوصول غير الضروري بين البيئات.
تحقق من وضع الجهاز حسب المتطلبات المتفق عليها قبل السماح بالوصول المحمي.
أحضر مثالًا من عملك اليومي. سنراجع السجلات المعنية، ومسؤولية كل خطوة، والتكاملات المطلوبة قبل تحديد نطاق التنفيذ.
ناقش احتياجاتكنناقش سياسات عملية ونقاط تطبيق حول الأنظمة مع انتقال يحافظ على الوصول المشروع.
اختر وصولًا لتطبيق من جهاز جديد وراجع الهوية وحالة الجهاز وأقل صلاحية مطلوبة. أدخل التغييرات تدريجيًا لاستمرار العمل أثناء ضبط الوصول.
سيناريو توضيحي للنقاش عند التخطيط لمشروعك.تشمل الأدوار المعنية فرق الهوية ومهندسي الأمن ومسؤولي التطبيقات. ابدأ بعينة صغيرة من مجموعات الهوية والتطبيقات المحمية وفحوص الأجهزة وسياسات الوصول، وحدد القرار أو الإجراء الذي يحتاج كل دور إلى إكماله. يساعد ذلك على اختيار نطاق أولي مفيد وتجنب جمع معلومات لا يستخدمها أحد.
تربط العمليات الأمنية المفيدة الإشارة أو قرار السياسة بالدليل والمسؤول وعملية الاستجابة. اتفق على النطاق المصرح وصلاحيات المراجعة ومعالجة الاستثناءات. اختبر النشاط السليم إلى جانب الأحداث المضبوطة لتقييم عبء المراجعة الفعلي.
حدد مصادر مجموعات الهوية والتطبيقات المحمية وفحوص الأجهزة وسياسات الوصول الحالية. افحص جودة البيانات والمراجع المشتركة والحقول الضرورية قبل الاتفاق على ما سينقل أو يعاد إنشاؤه.
راجع احتياجات فرق الهوية ومهندسي الأمن ومسؤولي التطبيقات. وثق الصلاحيات والتكاملات المطلوبة، والنظام المسؤول عن كل سجل، وما يحدث عند تعثر تبادل المعلومات.
استخدم بيانات اختبار لإثبات إمكانية السماح لمستخدم وجهاز مستوفيين ورفض طلب يخالف السياسة المتفق عليها. اتفق على النتائج المتوقعة وراجع الاستثناءات قبل توسيع الاستخدام.
حدد مسؤول الإعدادات وصاحب قرار التغيير وطريقة الإبلاغ عن المشكلات. يشمل التسليم التدريب والوثائق ومسؤوليات الدعم المتفق عليها، مع مراجعة الاستخدام الأولي.
جهز أمثلة من مجموعات الهوية والتطبيقات المحمية وفحوص الأجهزة وسياسات الوصول مع إزالة التفاصيل السرية. وضح أكثر خطوة تستغرق وقتًا أو تسبب التباسًا، ومن يحتاج إلى مراجعة النتيجة.
نحدد سيناريو يتيح السماح لمستخدم وجهاز مستوفيين ورفض طلب يخالف السياسة المتفق عليها. يقارن فريقك النتيجة بالطريقة الحالية، وتوثق المتطلبات والفجوات قبل اعتماد نطاق التنفيذ.
تراجع الأنظمة ومصادر البيانات المطلوبة أولًا. تحدد خطة التكامل الصلاحيات وربط الحقول وتوقيت النقل ومسؤولية معالجة الأخطاء. يوضح العرض ما يشمله التنفيذ والتخصيص المطلوب.
يعتمد العرض على نطاق الوظائف والمستخدمين أو حجم العمل وبيئة التشغيل والتكامل ونقل البيانات. نتفق كذلك على التدريب ومسؤوليات التشغيل وترتيب الدعم قبل بدء التنفيذ.